Eine AWS-Umgebung, die NIS2-Prüfung und Personalwechsel übersteht.
In vier bis acht Wochen trenne ich Test und Produktion, stelle die Anmeldung auf Ihr Firmenkonto um und sorge dafür, dass jede Änderung nachvollziehbar ist. Sie bekommen Nachweise für Geschäftsführung und Prüfer, Ihr Team eine Umgebung, die es selbst pflegen kann.
Referenzen: Builders & Creatives, Hausverwaltungssoftware
- 4 Wochen
- bis Test und Produktion getrennt sindstatt eines Accounts für alles
- 23 → 2
- Personen mit Admin-Rechtenalle anderen mit genau den Rechten, die sie brauchen
- 100 %
- der Änderungen nachvollziehbarüber Code, Review und Protokoll
- 1 Tag
- für die Nachweise im NIS2-Auditvorher zwei Wochen Sucherei
Kommt Ihnen das bekannt vor?
Für Unternehmen, die schon auf AWS sind, aber mit einem Account für alles, geteilten Zugängen und ohne klare Trennung von Test und Produktion.
- Ein Account für alles
- Test, Produktion und Experimente laufen im selben Account. Ein Fehler in der Testumgebung kann die Produktion treffen.
- Geteilte Zugänge
- Mehrere Personen nutzen dieselben Logins oder sogar den Root-Zugang. Wer was geändert hat, lässt sich nicht nachvollziehen.
- NIS2 klopft an
- Seit dem NIS2-Umsetzungsgesetz müssen viele Unternehmen ab 50 Mitarbeitern Risikomanagement und Meldewege nachweisen. Die Geschäftsführung haftet persönlich.
- Rechte wachsen nur in eine Richtung
- Admin-Rechte wurden einmal vergeben, damit es schnell geht, und nie wieder entzogen. Ehemalige Dienstleister haben oft noch Zugriff.
Was danach anders ist
- Ein Fehler im Test legt nicht mehr die Produktion lahm.
- Wer das Unternehmen verlässt, verliert am selben Tag auch den AWS-Zugang.
- Bei einem Vorfall sehen Sie auch ein Jahr später, wer was geändert hat.
- Dienstleister bekommen genau die Rechte, die sie brauchen, und nur so lange wie nötig.
Wo ich das schon gemacht habe
Builders & Creatives
12 Accounts sauber getrennt statt einem für alles
AWS-Zielarchitektur mit Multi-Account-Setup end-to-end konzipiert und umgesetzt, von der ersten Struktur bis zum Betrieb in Produktion.
Hausverwaltungssoftware
Mandantenfähige Plattform für Hausverwaltungen auf AWS: jede Organisation strikt getrennt, das KI-Modell im eigenen AWS-Konto, Zugänge und Änderungen nachvollziehbar.
Case Study lesenTomislav hat die AWS-Architektur hinter unserer Plattform entworfen und betrieben, von der Zielarchitektur bis zur Produktion. Klare Kommunikation, solide Umsetzung und Infrastruktur, auf die wir uns wirklich verlassen können.
 Sara KukovecCEO Builders & Creatives
So läuft das AWS-Fundament ab
Die neue Struktur entsteht neben der alten. Ihre Anwendungen laufen weiter, und am Ende liegt alles als Code in Ihrem Repository, damit Sie nicht von mir abhängig sind.
Aufnahme
Ein Workshop mit IT und Fachbereichen. Welche Anwendungen gibt es, wer braucht welchen Zugriff, welche Vorgaben gelten?
Konzept
Account-Struktur, Rollen und Netzwerk auf wenigen Seiten, zur Freigabe durch Sie.
Aufbau
Ich richte die Struktur ein, schalte Protokolle und Erkennung an und schreibe alles als Code.
Umzug & Übergabe
Ihre Anwendungen ziehen einzeln und geplant um. Ihr Team bekommt eine Schulung und ein Betriebshandbuch.
Was ich von Ihnen brauche
- Eine Ansprechperson aus IT oder Geschäftsführung
- Einen Workshop-Tag zu Beginn, danach etwa einen kurzen Termin pro Woche
- Lesezugriff für die Analyse, Schreibrechte erst für den Aufbau
Technischer Umfang für Ihre IT
- Multi-Account-Struktur mit AWS Organizations und Control Tower
- IAM Identity Center mit Anbindung an Entra ID oder Google Workspace
- Rollen nach Least Privilege, Admin-Rechte nur auf Zeit
- Organisationsweiter CloudTrail mit Object Lock, mindestens ein Jahr Aufbewahrung
- GuardDuty, Security Hub und AWS Config in allen Accounts
- Service Control Policies und Budget-Alarme pro Account
- AWS Backup mit Richtlinien und Kopie in getrennten Account
- Terraform-Code und Betriebshandbuch
Klein anfangen, dann entscheiden
Jede Stufe liefert ein eigenes Ergebnis zum Festpreis. Sie können an jeder Stelle einsteigen oder aufhören.
AWS-Sicherheits-Check
Ein Online-Fragebogen zu den Kontrollen, die in der Praxis am häufigsten fehlen.
- Ampel-Bewertung in fünf Bereichen
- Ihre größten Lücken mit Erklärung
- Ohne Zugriff auf Ihre Systeme
Security-Quickscan
Ich prüfe Ihre Umgebung mit einer reinen Leserolle und schreibe auf, was zuerst zu tun ist.
- Ihre zehn größten Risiken nach Dringlichkeit
- Konkrete Maßnahme je Risiko
- 45 Minuten Ergebnisbesprechung
Security Review mit NIS2-Abgleich
Ein Review nach dem AWS Well-Architected Framework, abgeglichen mit den NIS2-Anforderungen.
- Bericht, den Sie Prüfern vorlegen können
- Maßnahmenplan mit Aufwand und Reihenfolge
- Vorlage für die Geschäftsführung
AWS-Fundament
Getrennte Accounts, Anmeldung mit dem Firmenkonto, Schutzregeln und Protokolle, alles als Code in Ihrem Repository.
- Neue Projekte bekommen in Minuten einen eigenen, abgesicherten Bereich
- Ihr Team kann die Umgebung selbst pflegen
- Übergabe mit Schulung und Handbuch
Alle Preise netto zuzüglich Umsatzsteuer. "ab"-Preise hängen vom Umfang ab und werden nach der Analyse als Festpreis angeboten.
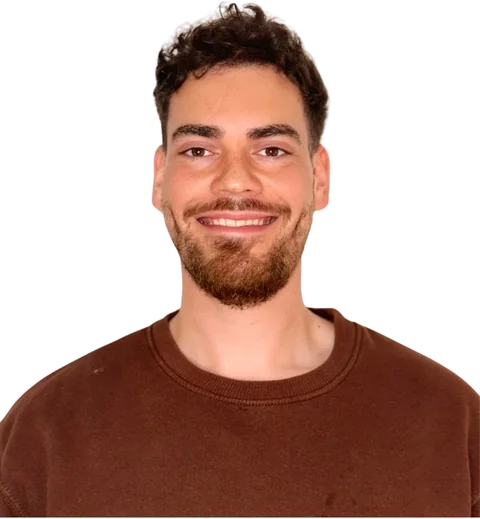
Sie arbeiten direkt mit mir
Ich bin Tomislav Pree, Cloud-Architekt aus Mainz. Seit 2018 baue und betreibe ich Cloud-Plattformen, zuletzt für Builders & Creatives, im Large Scale E-Commerce und in der Luftfahrtbranche. Vom Erstgespräch bis zur Übergabe sprechen Sie mit derselben Person, die auch die Arbeit macht.
Danach: Security-Betreuung
Einmal im Monat schaue ich auf Ihre Umgebung, räume Rechte auf und halte die Nachweise aktuell.
- Monatliche Prüfung der Sicherheitsmeldungen
- Rechte-Review und Offboarding
- Aktuelle NIS2-Nachweise
- Ansprechpartner bei Vorfällen
Was Kunden vorher wissen wollen
Brauchen Sie dafür Admin-Zugriff auf unsere Systeme?
Für den Quickscan und das Review reicht eine reine Leserolle, die Sie selbst anlegen und jederzeit entziehen. Erst für den Aufbau des Fundaments brauche ich Schreibrechte, und auch die nur in den betroffenen Accounts.
Fallen wir überhaupt unter NIS2?
Das hängt von Branche, Größe und Umsatz ab. Viele Unternehmen ab 50 Mitarbeitern oder 10 Mio. € Umsatz in den genannten Sektoren sind betroffen. Die verbindliche Einordnung gehört zu Ihrer Rechtsberatung. Ich sorge dafür, dass die technische Seite in AWS die Anforderungen erfüllt.
Laufen unsere Anwendungen während des Umbaus weiter?
Ja. Die neue Struktur entsteht neben der alten, Anwendungen ziehen einzeln und geplant um. Wo ein kurzes Wartungsfenster nötig ist, stimmen wir es vorher ab.
Wie viel Zeit kostet uns das?
Sie brauchen eine feste Ansprechperson, die Entscheidungen treffen oder schnell herbeiführen kann. Zu Beginn und bei der Übergabe sind das einige Stunden pro Woche, dazwischen meist ein kurzer Termin pro Woche. Die eigentliche Arbeit liegt bei mir.
Wir haben keine eigene Cloud-Abteilung. Ist das ein Problem?
Nein, das ist der typische Fall. Ich baue die Umgebung so, dass sie wenig Pflege braucht, und schule die Personen, die sich darum kümmern. Wer keine Kapazität hat, nimmt die monatliche Betreuung dazu.
Wo stehen Sie gerade?
16 Fragen, fünf Minuten, ohne Anmeldung. Sie sehen sofort, wo Ihre AWS-Umgebung steht und was zuerst zu tun ist.